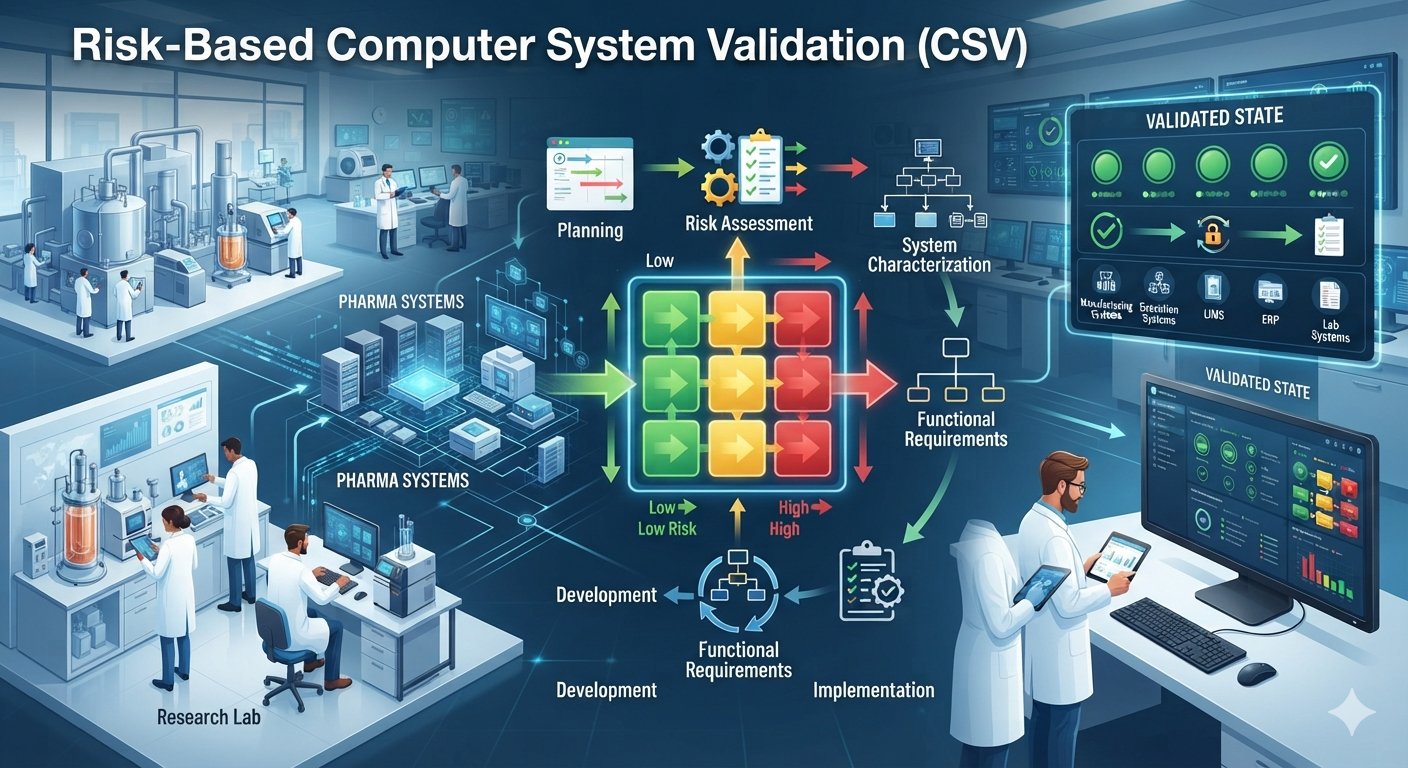
More validation does not always mean better validation. The key is focusing effort where system failure could create the greatest GxP risk.
A risk-based CSV approach helps organizations align validation activities with intended use, critical functionality, data integrity, and business impact while avoiding unnecessary testing of low-risk functions.
Key Focus Areas
- Intended use and GxP impact
- Critical system functions
- Data integrity risks
- Supplier and vendor assessment
- Risk-based testing
- Requirement traceability
- Change control
- Periodic review
- Maintaining the validated state
Common Gaps
Over-documentation, unclear requirements, weak risk assessments, excessive scripted testing, and poor lifecycle controls can make validation inefficient without improving compliance.
Practical Approach
Assess GxP Impact | Identify Critical Functions | Evaluate Risk | Define Assurance Activities | Test | Maintain Control
The objective is to apply the right level of assurance based on system risk and intended use.
How MGS Can Support
MGS supports organizations with:
- Computer System Validation
- Computer Software Assurance
- GAMP 5 Compliance
- 21 CFR Part 11 / EU Annex 11
- Data Integrity Assessments
- Vendor & System Qualification
- Data Migration Validation
- Periodic Review